PhishTank: como saber se um link já foi denunciado antes de você clicar
A mensagem chega com um roteiro que qualquer pessoa já viu: “sua conta será bloqueada”, “há uma encomenda parada”, “existe um pagamento pendente”. O texto cria urgência. O convite é sempre o mesmo : clique no link.
Esse é o roteiro clássico de phishing, um dos golpes digitais mais disseminados do mundo. A mecânica é simples e brutalmente eficiente: leva a vítima para uma página falsa e captura senha, dado bancário ou informação pessoal. O golpe não depende de sofisticação técnica. Depende de pressa.
Existe uma forma inteligente de sair desse jogo: verificar se o endereço já foi denunciado antes. É exatamente para isso que existe o
PhishTank.

CONHEÇA A FERRAMENTA
O que é o PhishTank
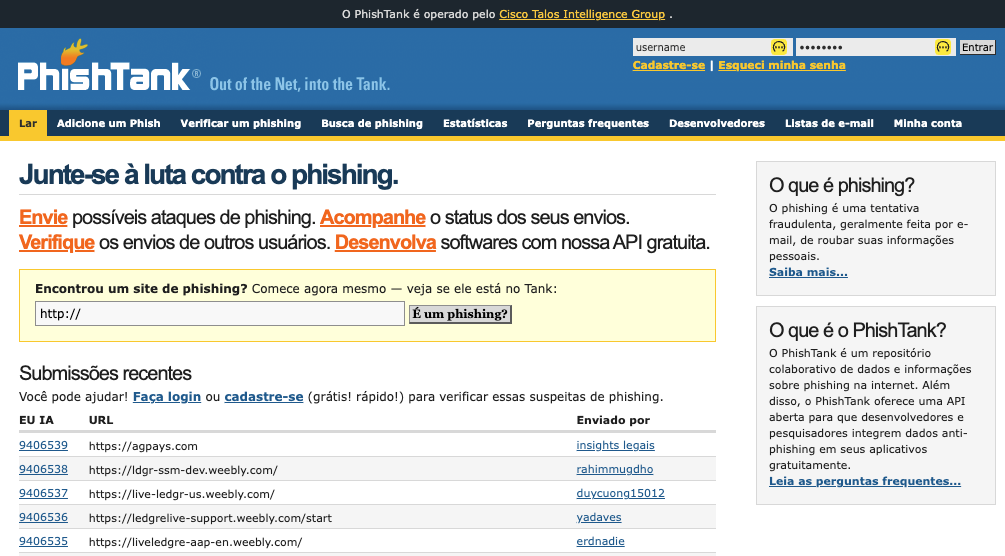
O PhishTank é uma base colaborativa que reúne links suspeitos e páginas falsas reportadas por usuários, pesquisadores e profissionais de segurança do mundo inteiro. Na prática, é uma lista pública de golpes digitais já identificados, atualizada em tempo real por quem está na linha de frente.
Antes de clicar em um link duvidoso, você consulta o endereço. A plataforma responde se aquele site já apareceu em campanhas fraudulentas. Simples assim.
PASSO A PASSO
Como funciona, na prática
O uso é direto:
Você recebe um link suspeito
Consulta o endereço no PhishTank.
A plataforma responde se o site já foi classificado como phishing.
Em muitos casos, a resposta vem com contexto: quando o link foi reportado, o status de verificação da denúncia e o tipo de golpe associado. Uma checagem de segundos que pode evitar um prejuízo de meses.
PROTEÇÃO CORPORATIVA
Onde entra CTI nessa história
O PhishTank é um dos exemplos mais claros de Cyber Threat Intelligence (CTI) aplicada em modelo colaborativo. Ele transforma denúncia isolada em inteligência compartilhada. Em vez de cada pessoa descobrir o golpe sozinha, a comunidade constrói uma base comum de proteção.
Do lado corporativo, esse tipo de fonte alimenta um ecossistema inteiro:
Bloqueio de links maliciosos em redes corporativas.
Filtros de e-mail e gateways de segurança.
Detecção de campanhas ativas de phishing.
Processos de takedown — a remoção efetiva das páginas falsas.
A mesma denúncia que protege um usuário no fim de semana alimenta o SOC de uma empresa na segunda de manhã.
CASOS DE USO
Quando o usuário comum deve usar
A regra prática é curta: quando bate a dúvida, consulte. Alguns cenários típicos:
01
Mensagem dizendo que sua conta será cancelada.
02
SMS cobrando taxa de entrega de encomenda.
03
E-mail urgente que se apresenta como do banco
04
Promoção improvável vinda de remetente desconhecido.
05
Link recebido em rede social sem qualquer contexto.
Em qualquer um desses casos, a checagem antes do clique é o que separa curiosidade de prejuízo.
MUDANÇA DE COMPORTAMENTO
O hábito que a ferramenta ensina
O ganho do PhishTank não é só técnico. É comportamental. Consultar antes de clicar treina o usuário a desconfiar de urgência digital, que é justamente onde o golpe se sustenta.
Criminosos exploram pressa, medo e curiosidade. Quando a pessoa para, verifica e analisa, boa parte do ataque perde força antes de acontecer. Segurança digital, na maior parte do tempo, é o oposto do reflexo.
MUDANÇA DE COMPORTAMENTO
Limites que vale conhecer
Como toda base colaborativa, o PhishTank tem limites e é importante conhecê-los para não trocar cautela por falsa segurança:
Golpe novo pode não estar listado imediatamente.
Alguns links saem do ar antes mesmo de serem catalogados.
Ausência de registro não é sinal de segurança. É só ausência de dado.
O PhishTank funciona melhor como apoio à decisão, não como garantia. É uma camada a mais, não a única.
CONCLUSÃO
Segurança começa antes do clique
A maior proteção digital raramente está em software caro. Está em hábito simples. Consultar um link suspeito antes de acessá-lo é um deles, e um dos mais baratos que existem.
Ferramentas como o PhishTank mostram algo que costuma passar despercebido: inteligência digital não é privilégio de grande corporação. Está ao alcance de qualquer pessoa disposta a parar por dez segundos antes do clique.
NA PRÓXIMA EDIÇÃO
Vou falar sobre o OpenPhish, plataforma voltada ao monitoramento contínuo de páginas fraudulentas em tempo real. Se o PhishTank é consulta pública colaborativa, o OpenPhish amplia a lógica para detecção constante. Duas ferramentas, dois tempos: uma responde “esse link já é conhecido?”, a outra responde “o que está aparecendo agora?”.
CONSULTORIA EM CYBERSECURITY
Fale com nossos especialistas
Ferramentas colaborativas como o PhishTank são um bom ponto de partida. Mas, para empresas, phishing raramente é um problema isolado. É parte de um cenário mais amplo de exposição de marca, engenharia social e risco operacional.
Nosso time de Cybersecurity ajuda organizações a estruturar Threat Intelligence e Brand Protection de forma contínua, do monitoramento à ação, incluindo takedown de páginas fraudulentas e resposta a campanhas ativas. Se você quer entender onde sua empresa está exposta hoje e o que faz sentido priorizar,
agende uma conversa com nossos especialistas.

Fontes: FEBRABAN – Federação Brasileira de Bancos | Banco Central do Brasil | Kaspersky Financial Threats Report | Resolução CMN n.º 5.274/2025
Combinamos experiência global com tecnologias emergentes para ajudar empresas como a sua a criar produtos digitais inovadores, modernizar plataformas de tecnologia e melhorar a eficiência nas operações digitais.